La respuesta a esta pregunta acostumbraba a ser bastante simple: busca el candado en la barra del navegador y comprueba si el sitio tiene un certificado de seguridad válido.
Pero los tiempos han cambiado y la cosa no acostumbra a ser tan obvia.
El candado verde solamente indica que el propietario del sitio ha comprado (u obtenido de forma gratuita) un certificado de seguridad y lo ha instalado en su sitio web.
Un certificado SSL solo garantiza que los datos que se transmiten entre el navegador del usuario y la página web de destino están cifrados.
Esto impide que alguien pueda ver o interceptar la información (datos personales, financieros, nombres de usuario y contraseñas, etc.) que se transmite de un punto a otro.
Nada más.
No garantiza que la página pertenezca realmente al servicio al que queremos acceder, o que se encuentre libre de malware.
Casi tres cuartas partes de todos los sitios de phishing utilizan certificados SSL.
Una práctica habitual de los estafadores es crear sitios web con direcciones que imitan las de grandes marcas o empresas.
Por lo tanto, independientemente de si la URL comienza con HTTPS, es muy importante fijarse en el nombre de dominio que aparece en la barra del navegador.
No es lo mismo google.com que goolgle.com.
Herramientas de análisis de sitios web
Servicios en línea gratuitos.
- VirusTotal.
- Scan My Server.
- Qualys FreeScan.
- Quttera Scan.
- Sucuri SiteCheck.
Son útiles para analizar una página web en busca de código malicioso que se oculta dentro de los archivos y aplicaciones del sitio.
Los resultados se pueden contrastar con otras herramientas como, por ejemplo, Google Safe Browsing, donde la tecnología de Navegación segura de Google examina miles de millones de URL todos los días en busca de sitios web no seguros.
Sellos de confianza
Muchas autoridades de certificación ofrecen sellos de verificación o validación.
Por ejemplo.
- Confianza Online.
- Norton Secured.
- Trusted Shops.
- Aenor e-Comercio.
- Verisign
- Ekomi
Y algunos administradores los añaden a sus páginas web o tiendas online para dar un plus de confianza a sus visitas.
Pero lamentablemente, esto tampoco garantiza nada.
Estos sellos de confianza se pueden obtener fácilmente mediante una búsqueda en Imágenes de Google e insertarlos donde nos dé la gana.
Si no quieres correr riesgos, asegúrate siempre de hacer clic sobre ellos, para verificar si enlazan a alguna parte, y si pertenecen a la página que estás visitando.
Esto confirmará que el sitio en cuestión está trabajando con esa empresa de seguridad en particular.
Formulario de contacto
Un sitio web en condiciones tiene que proporcionar una dirección de correo electrónico para poder contactar con el administrador.
Preferentemente, la dirección de correo electrónico deberá contener el nombre del dominio, en vez de utilizar un servicio de correo gratuito como Gmail, Yahoo, etc.
Si se trata de una empresa, también deberá constar un teléfono de contacto y una dirección física.
El rastreador de dominios de Whois Lookup brinda información sobre el nombre de quien ha registrado un dominio, cuánto tiempo lleva activo, el país donde está alojado y su dirección IP, entre otra información.
Estos datos son de dominio público.
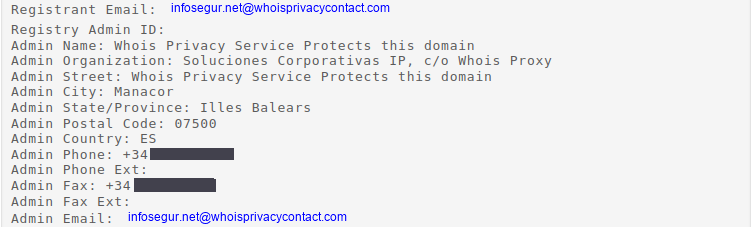
Pero hay que decir que algunos datos (número de teléfono o dirección de correo electrónico personal) acostumbran a enmascararse para evitar el spam o por motivos de seguridad.
¿Exceso de errores ortográficos?
Antiguamente, un exceso de errores ortográficos y gramaticales podría indicar que un sitio web había sido creado en un tiempo récord para ser utilizado, con el único propósito de engañar a los incautos.
Pero con el auge de la inteligencia artificial, hasta un analfabeto puede crear contenido aceptable en casi cualquier idioma.
URL abreviadas
El propósito de un acortador de URL es reemplazar una URL larga por una más corta.
Cuando un usuario hace clic en ella, se le dirige a un sitio web a través de una redirección HTTP 301.
Por lo tanto, si llegas a una página web mediante un enlace de este tipo, sospecha.
Los ciberdelincuentes más desesperados utilizan este tipo de URL para plantar enlaces de malware y phishing en redes sociales, foros y otros sitios.
Por ejemplo:
https://cutt.ly/7yk0NMCF
Aunque se trata de una práctica obsoleta, todavía funciona.
Dominios modificados
La Corporación de Internet para la Asignación de Nombres y Números (Internet Corporation for Assigned Names and Numbers o ICANN) es una organización sin ánimo de lucro que regula la concesión única de dominios de nivel superior (TLD) a personas u organizaciones, así como sus correspondientes direcciones IP.
También se ocupa de la coordinación de los sistemas de nombres de dominio (Domain Name Systems o DNS).
En otras palabras, esto significa que la ICANN se ocupa de que a cada dominio se le asigne la dirección IP correcta y, de este modo, convertirlo en único.
Por ejemplo, no pueden existir dos páginas web con el dominio infosegur.net.
Los delincuentes acostumbran a registrar dominios de marcas y sitios legítimos con pequeñas variaciones, añadiendo o quitando letras, insertando guiones, etc.
Esto les permite crear sitios de phishing.
Este es un ejemplo práctico de una página falsa de inicio de sesión de Netflix. El objetivo de los phishers es intentar que los usuarios entreguen las credenciales de su cuenta.
support-netflix-signup.info
Si sigues este enlace y tu antivirus o el navegador no lo bloquean, serás dirigido a una página de phishing.
Las URL legítimas de Netflix siempre terminan en netflix.com (por ejemplo, www.netflix.com o www.netflix.com/es/login).
Cualquier otra cosa, con pequeñas variaciones en el nombre, guiones en la URL o dominios TLD como xyz, top, info, org. etc., no es Netflix.
Lo mismo puede aplicarse a otros servicios como bancos, tiendas en línea, etc.