Te encuentras en un aeropuerto, un hotel o un restaurante y necesitas recargar urgentemente tu teléfono móvil, pero no tienes el cargador. Sin pensártelo dos veces, lo conectas a una estación de carga USB pública. Normalmente, no va a pasar nada, y solo en casos muy raros podría caer en las manos de un pirata informático.
Blog

El spyware es un tipo de software malicioso, que se instala en un dispositivo informático sin el conocimiento de su propietario. Invade la privacidad, roba información confidencial y la transmite a una entidad externa aprovechando la conexión a internet.
Todos conocemos un método de ataque bastante antiguo, mediante el cual, los delincuentes engañaban a las víctimas para que pagasen por la eliminación de malware que no exista. Pensábamos que ya formaba parte de la arqueología informática, pero se ve que está volviendo a circular.

Los tiempos en que la ciberseguridad implicaba instalar un antivirus y configurar un cortafuegos han pasado a la historia. Los ciberdelincuentes de hoy en día, ya no derriban la puerta principal, sino que la atraviesan como si estuvieran en su casa.

Las empresas de ciberseguridad ofrecen una amplia gama de servicios a sus clientes. Uno de los más comunes es el de pruebas de penetración que ayudan a identificar posibles puntos débiles en sus sistemas y arquitectura de red.

De la misma manera que no se puede juzgar un libro por su portada, no siempre se puede confiar en los resultados de una búsqueda en función de su relevancia o posicionamiento en los buscadores.
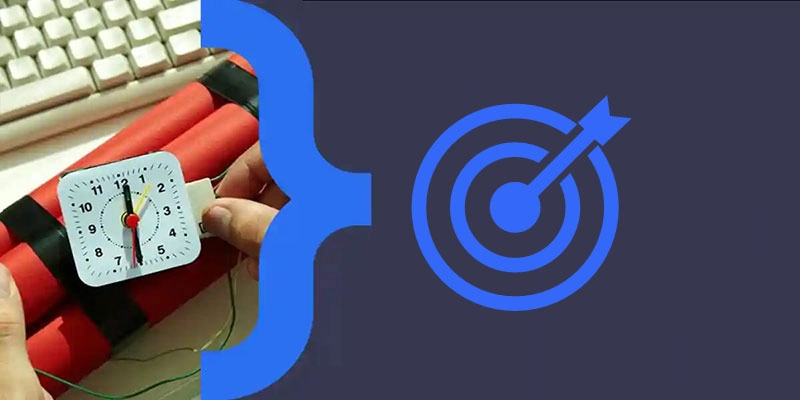
¿Sabías que existe malware que se comporta como una bomba de relojería? Se instala en el sistema y después espera que se den ciertas condiciones para activarse. Por ejemplo, una fecha u hora específica, un número determinado de reinicios, o el aniversario de un evento en concreto.
Información