Cientos de supermercados en toda Francia aprendieron en caliente una costosa lección sobre ciberseguridad: cualquier cosa conectada a internet es susceptible de ser pirateada.
La historia resumida
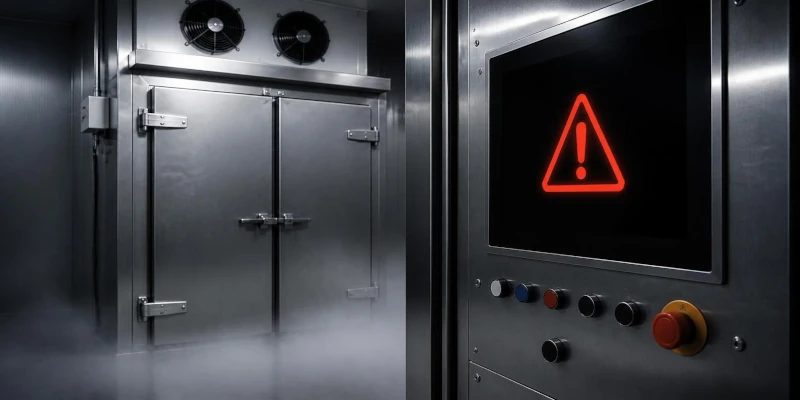
Básicamente, unos desaprensivos convirtieron frigoríficos en hornos. Algo poco recomendable para guardar alimentos congelados.
Mediante una conexión a internet, los técnicos pueden monitorear las temperaturas, revisar las alarmas, ajustar los horarios y solucionar problemas desde muchas ubicaciones sin necesidad de desplazarse.
El acceso remoto ahorra tiempo, reduce los viajes y puede ayudar a los profesionales a responder rápidamente antes de que un problema mecánico arruine miles de euros en alimentos.
Los atacantes manipularon remotamente los controladores utilizados para gestionar los sistemas de refrigeración de estos comercios
¿Por qué fue posible? La respuesta es que estos controladores, aparte de utilizar firmware obsoleto (no recibía soporte desde 2021), estaban conectados directamente a internet.
¿Los administradores ignoraban los riesgos o esperaban que nadie se diera cuenta? No lo sabemos.
En cualquier caso, los villanos obligaron a los equipos a llevar a cabo ciclos de descongelación prolongados y, según los informes, también aumentaron los ajustes de temperatura hasta 50 °C.
La lección es clara: jamás expongas los sistemas de gestión directamente a la internet pública. Sobre todo si son críticos.
Estos sistemas no han sido diseñados ni endurecidos para vivir en el medio silvestre; por lo tanto, no pintan nada allí.
No hay que confundir el acceso remoto con la exposición directa a Internet
El acceso remoto utiliza un conjunto de tecnologías, políticas y controles que permiten a las personas autorizadas acceder de forma segura a sistemas corporativos desde cualquier lugar.
Por el contrario, Internet es un lugar público donde se pueden encontrar muchas cosas sin ni siquiera tener autorización.
Los controladores vulnerables se pueden descubrir mediante los mismos servicios de escaneo utilizados rutinariamente por investigadores, curiosos y atacantes que buscan cámaras web, servicios y otros sistemas vulnerables conectados a Internet.
Eso no significa necesariamente que todos los dispositivos expuestos a la red pública sean vulnerables, pero da una idea de la exposición innecesaria.
Ahora toca el restablecimiento de fábrica, aplicar las actualizaciones de seguridad disponibles, cambiar las contraseñas y reconfigurar completamente el sistema.
Pero sobre todo, los que operan el servicio deben eliminar la exposición directa a Internet y en su lugar utilizar el acceso remoto protegido.