Angry IP es un proyecto de código abierto y multiplataforma tanto para administradores de red como para usuarios interesados en el mantenimiento o inventario de su red. También es útil para realizar comprobaciones básicas de seguridad.
No es una herramienta de hackeo ni una utilidad para pruebas de penetración porque no tiene las capacidades de Nmap.
Pero a diferencia de Nmap, que puede resultar abrumador (y a veces incluso exagerado), Angry IP tiene una interfaz gráfica intuitiva y sencilla.
Se puede ver toda la información de un vistazo y no requiere de grandes ajustes ni de una gran curva de aprendizaje.
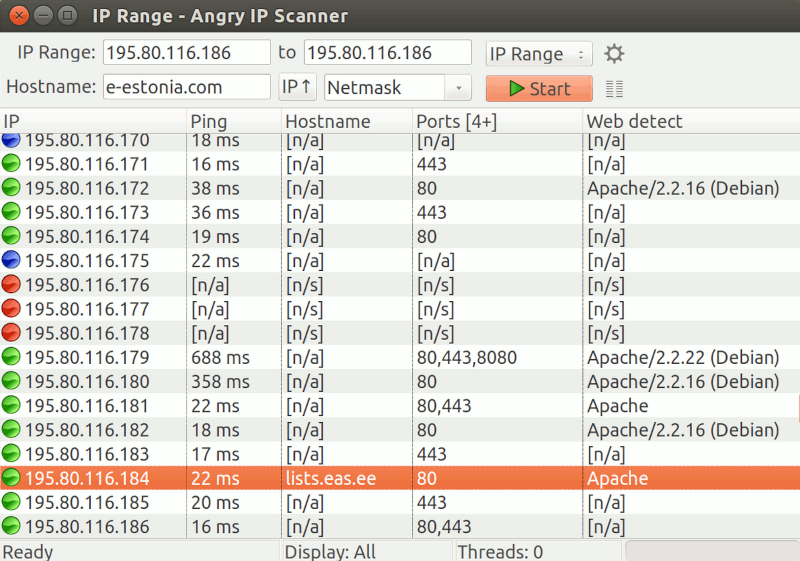
Básicamente, es una herramienta para echar una mirada rápida pero exhaustiva a una red, segmento de red o grupo de direcciones IP.
Su funcionamiento es relativamente simple: primero hace ping en una dirección IP para verificar si está viva; luego, puede resolver el nombre de host, determinar la dirección MAC, escanear los puertos, etc.
También tiene características adicionales, como información de NetBIOS (nombre del ordenador o del grupo de trabajo), rangos de direcciones IP favoritos y detección de servidores web, entre otras opciones.
Los resultados de los escaneos están codificados por colores:
- Rojo. La dirección IP de destino está caída o no responde a los pings.
- Azul. La dirección IP de destino está activa y responde a pings.
- Verde. La dirección IP de destino está en funcionamiento y muestra los puertos abiertos.
Los resultados del análisis se pueden guardar en varios formatos de archivo: CSV, TXT, XML o IP-Port.
Funciona en Windows, Mac y Linux y no requiere instalación.
Esta versión incluye su propio JRE, por lo que no se necesita instalar Java Runtime Environment.